

Фішинговий лист, підозріле посилання чи злам облікового запису — іноді достатньо одного необережного кліку, щоб створити серйозну проблему. Як цього не допустити та подбати про цифрову безпеку?
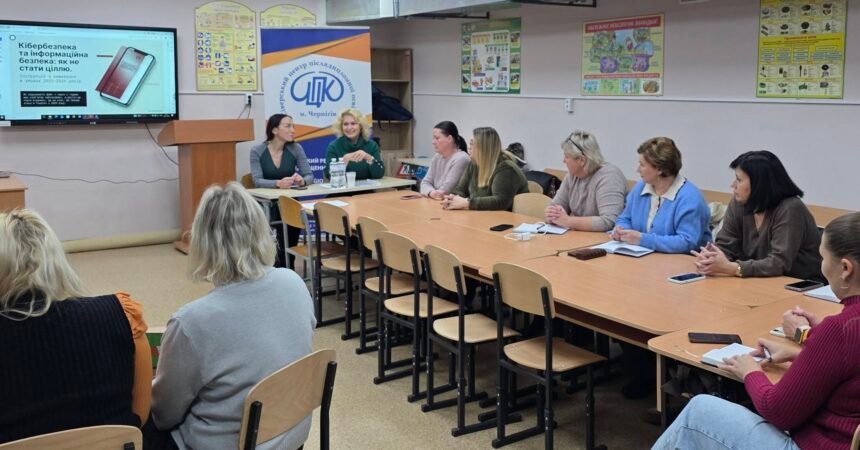
 Саме про це говорили 6 листопада у Прилуках під час очного навчання за програмою «Цифрова безпека публічного службовця: кібербезпека та кібергігієна», що призначалось для працівників апарату Прилуцької міської ради та її структурних підрозділів. Відкрив захід Роман Гоголь, секретар Прилуцька міська рада, наголосивши, що цифрова обізнаність — це не просто навичка, а важлива складова професійної безпеки публічного службовця.
 Разом із Іриною Сенченко, Представниця Національної ради у Чернігівській області, учасники розбирали реальні цифрові загрози та шукали практичні способи їм протидіяти.
У центрі уваги:
 Розпізнаємо небезпеку — вчимося помічати фішинг, соціальну інженерію та шкідливе програмне забезпечення.
Захищаємо свої дані — говоримо про безпечне використання пристроїв, мереж та облікових записів.
Знаємо, як діяти — розглядаємо алгоритми реагування на кіберінциденти та способи запобігання їм.
Особливу увагу приділили формуванню щоденних звичок кібергігієни, адже навіть прості правила безпеки можуть допомогти уникнути серйозних проблем.
Дякуємо Прилуцькій міській раді за співпрацю, учасникам — за активність та зацікавленість, а Ірині Сенченко — за змістовне й практично орієнтоване навчання!